

VendorLens
Avaliamos o risco cibernético dos seus fornecedores por sinais públicos na internet. Cada fornecedor recebe um score de 0 a 100, os achados que o formaram e um relatório com plano de remediação.
O que o VendorLens faz
Coleta, pontua, evidencia e entrega.
Sinais públicos de cada fornecedor: DNS, certificados, subdomínios, portas, código exposto e vazamentos.
Cada achado vira um sinal com severidade de 0 a 100 e peso de 0 a 10. O score do fornecedor sai desses sinais.
Todo achado carrega o registro bruto que o originou: banner do serviço, resposta DNS, linha do dump.
Um relatório por fornecedor, em português, com score, achados e plano de remediação priorizado.
Conheça a plataforma
As telas onde o analista confere cada achado. O fornecedor abaixo é o GitHub, avaliado apenas por sinais públicos.
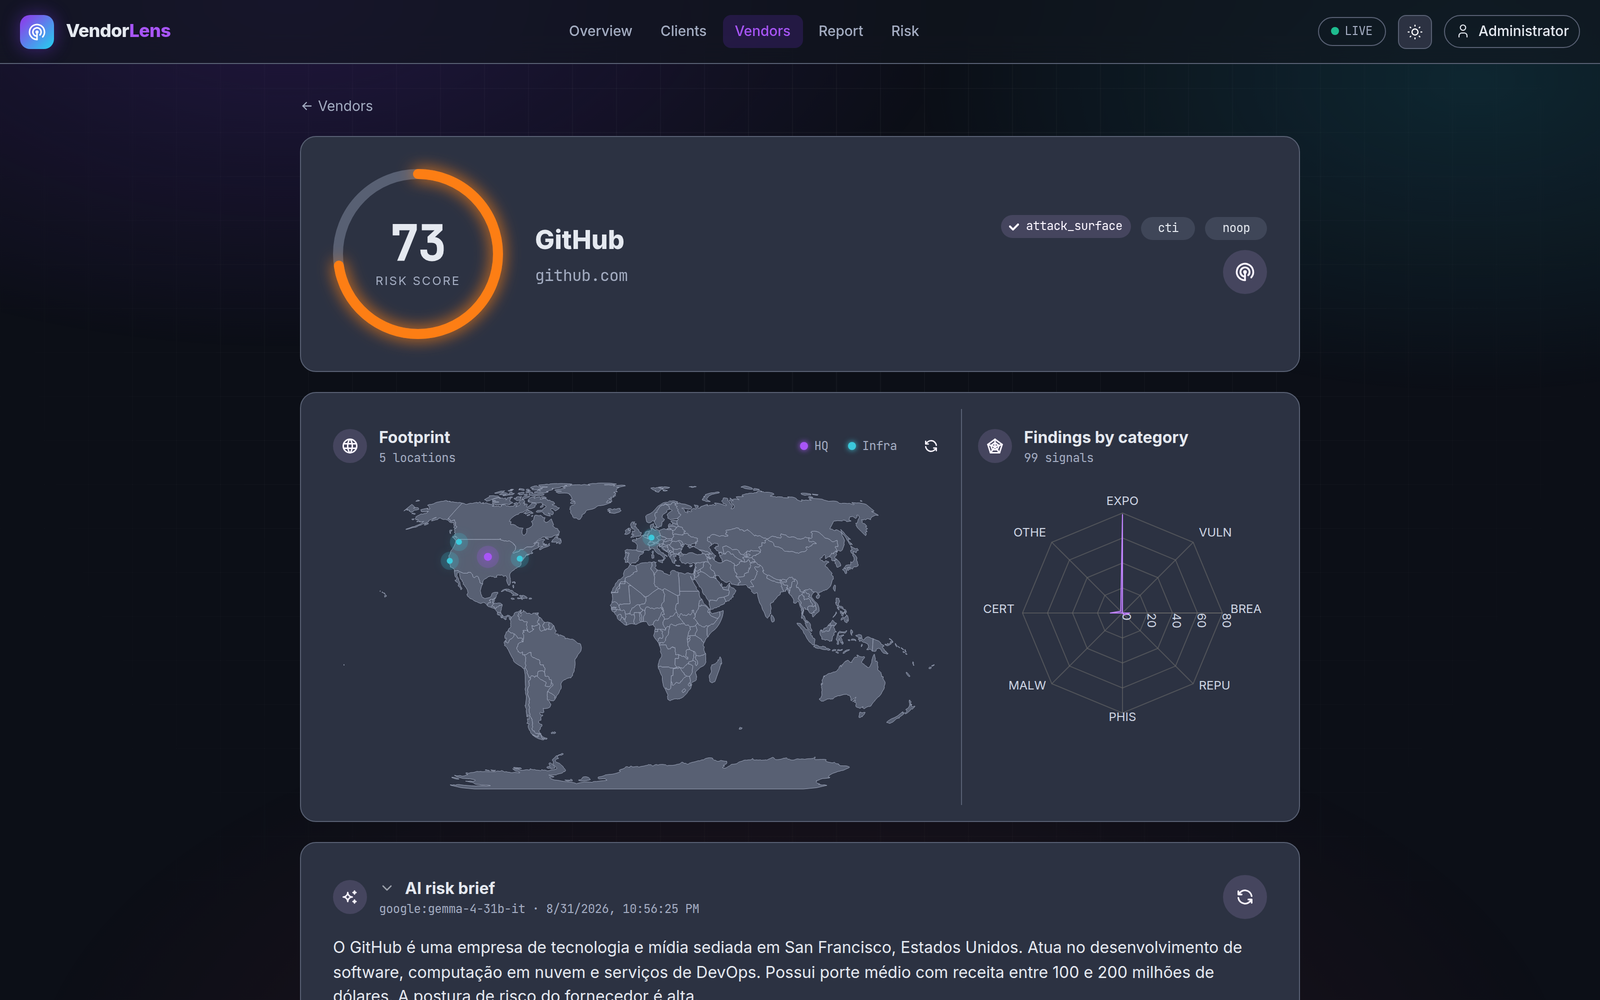
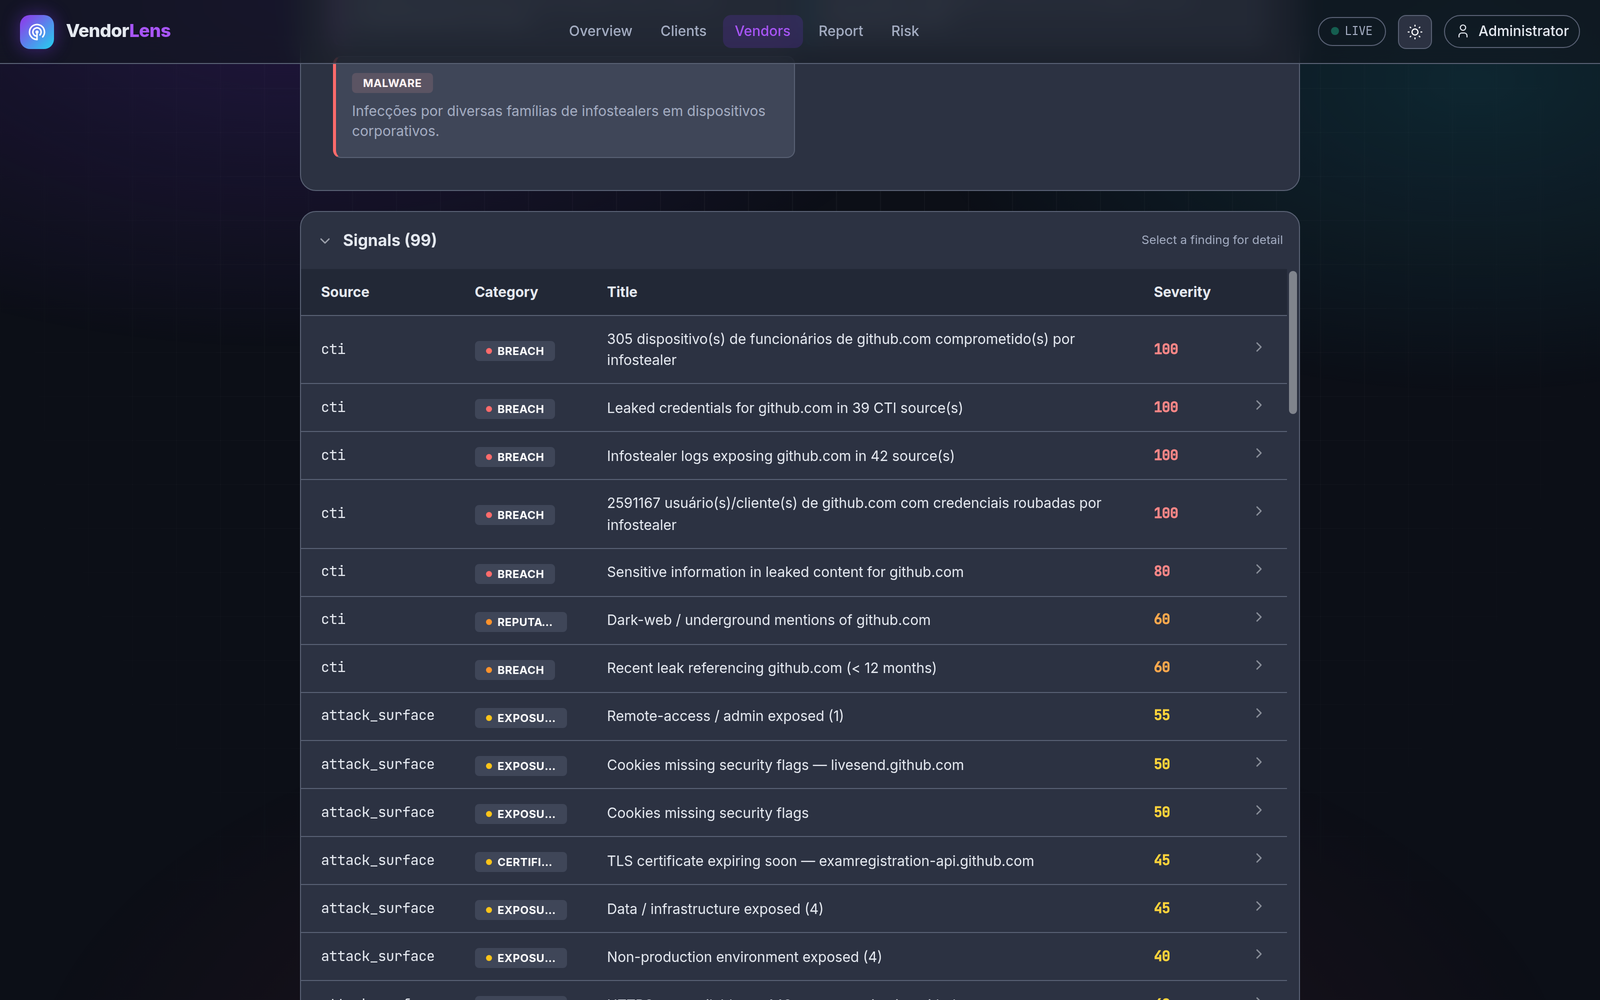
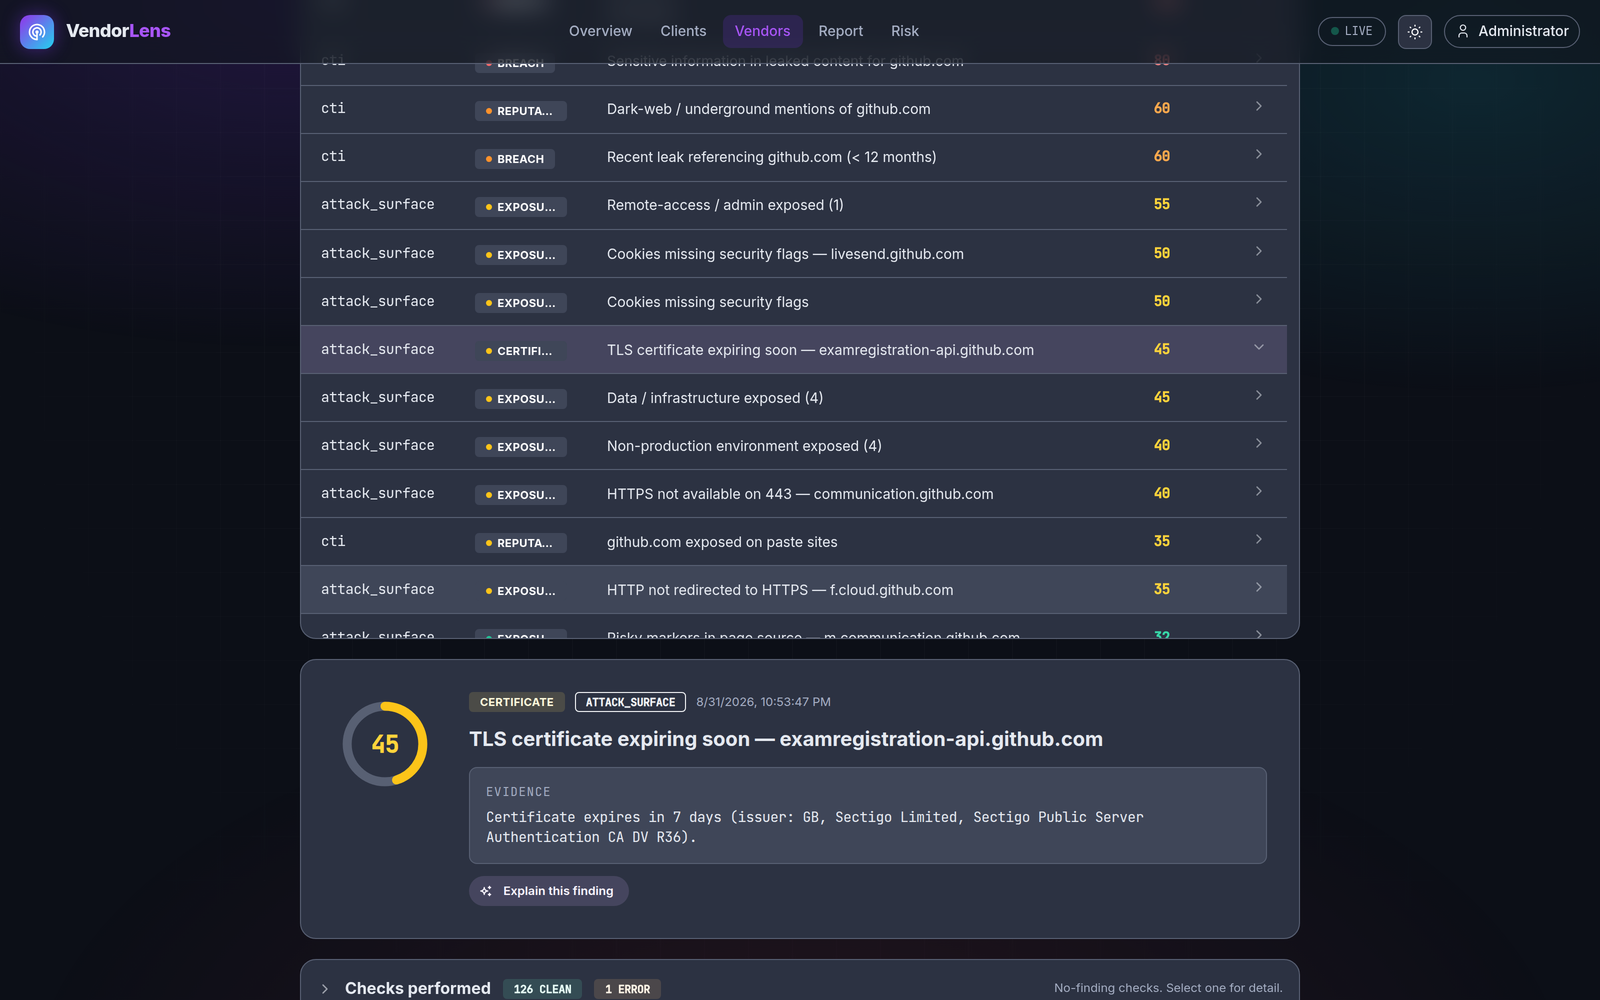
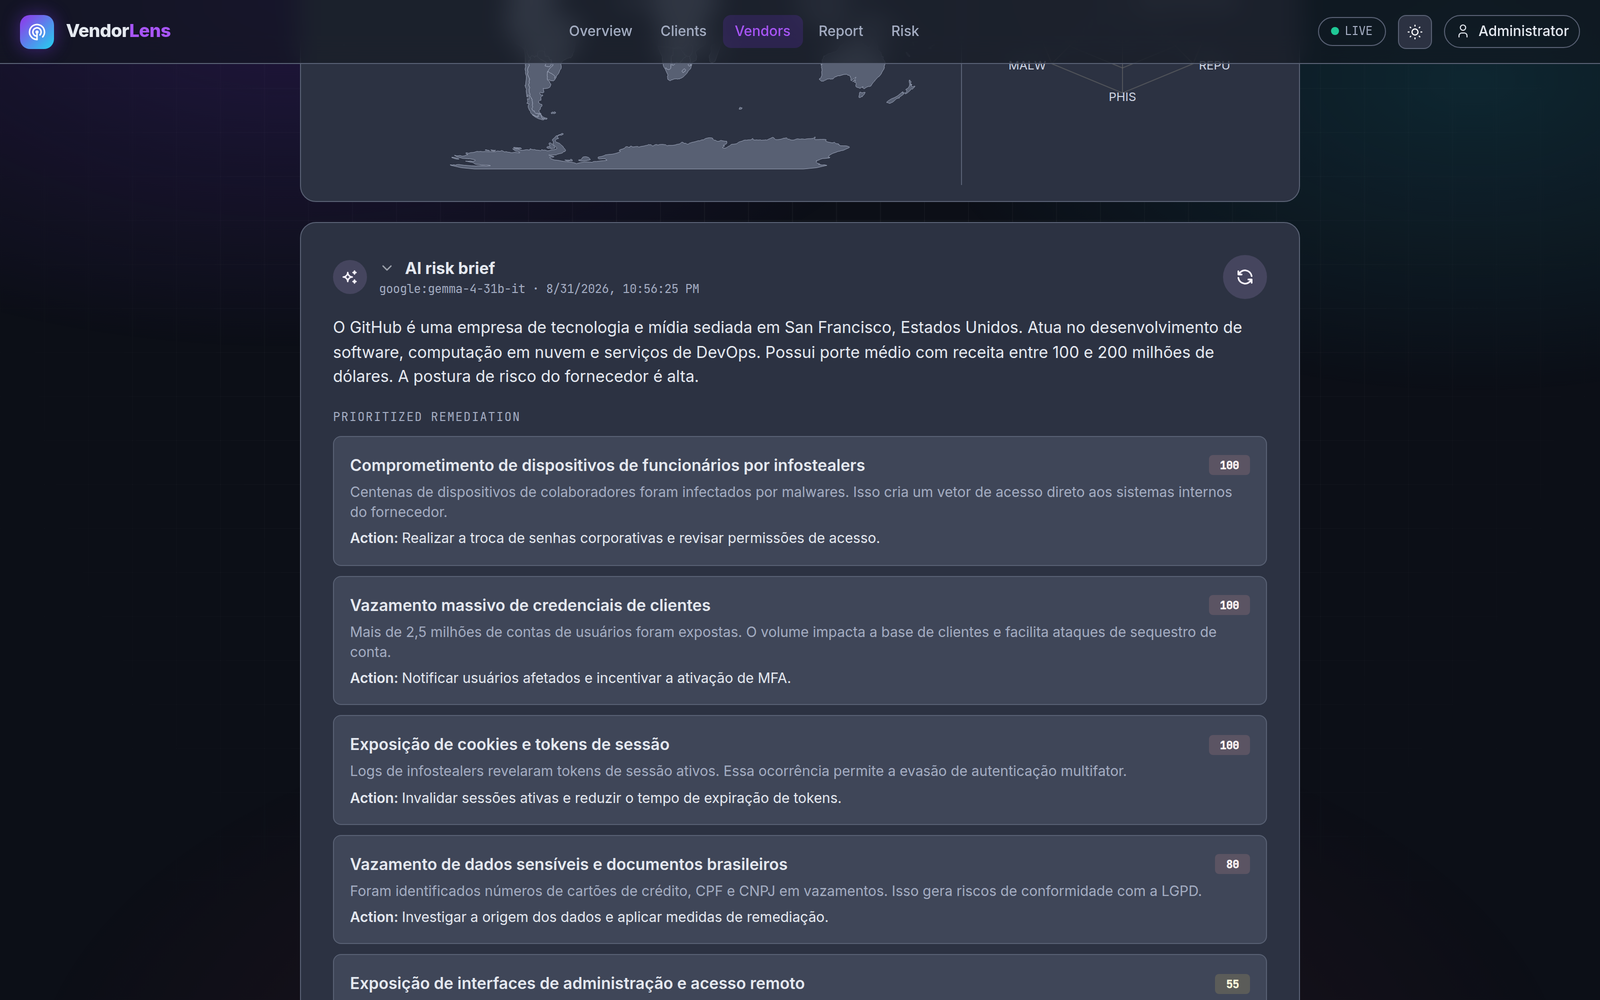
As fontes de sinal
A coleta é externa e passiva. Usamos o que já está público na internet, sem varredura ativa de portas e sem autorização do fornecedor.
DNS e e-mail, subdomínios, hosts e portas expostas, TLS, cabeçalhos HTTP, arquivos .env e .git, buckets públicos e CVEs.
Credenciais e dados vazados, infecções por infostealer, menções na dark web, sites de ransomware e segredos em código público.
Domínios sósia e abuso de marca que se passam pelo fornecedor. Em desenvolvimento, ainda sem coleta e sem pontuação.
Resumo executivo, contexto dos achados e plano de remediação no relatório. O score usa apenas os sinais coletados.
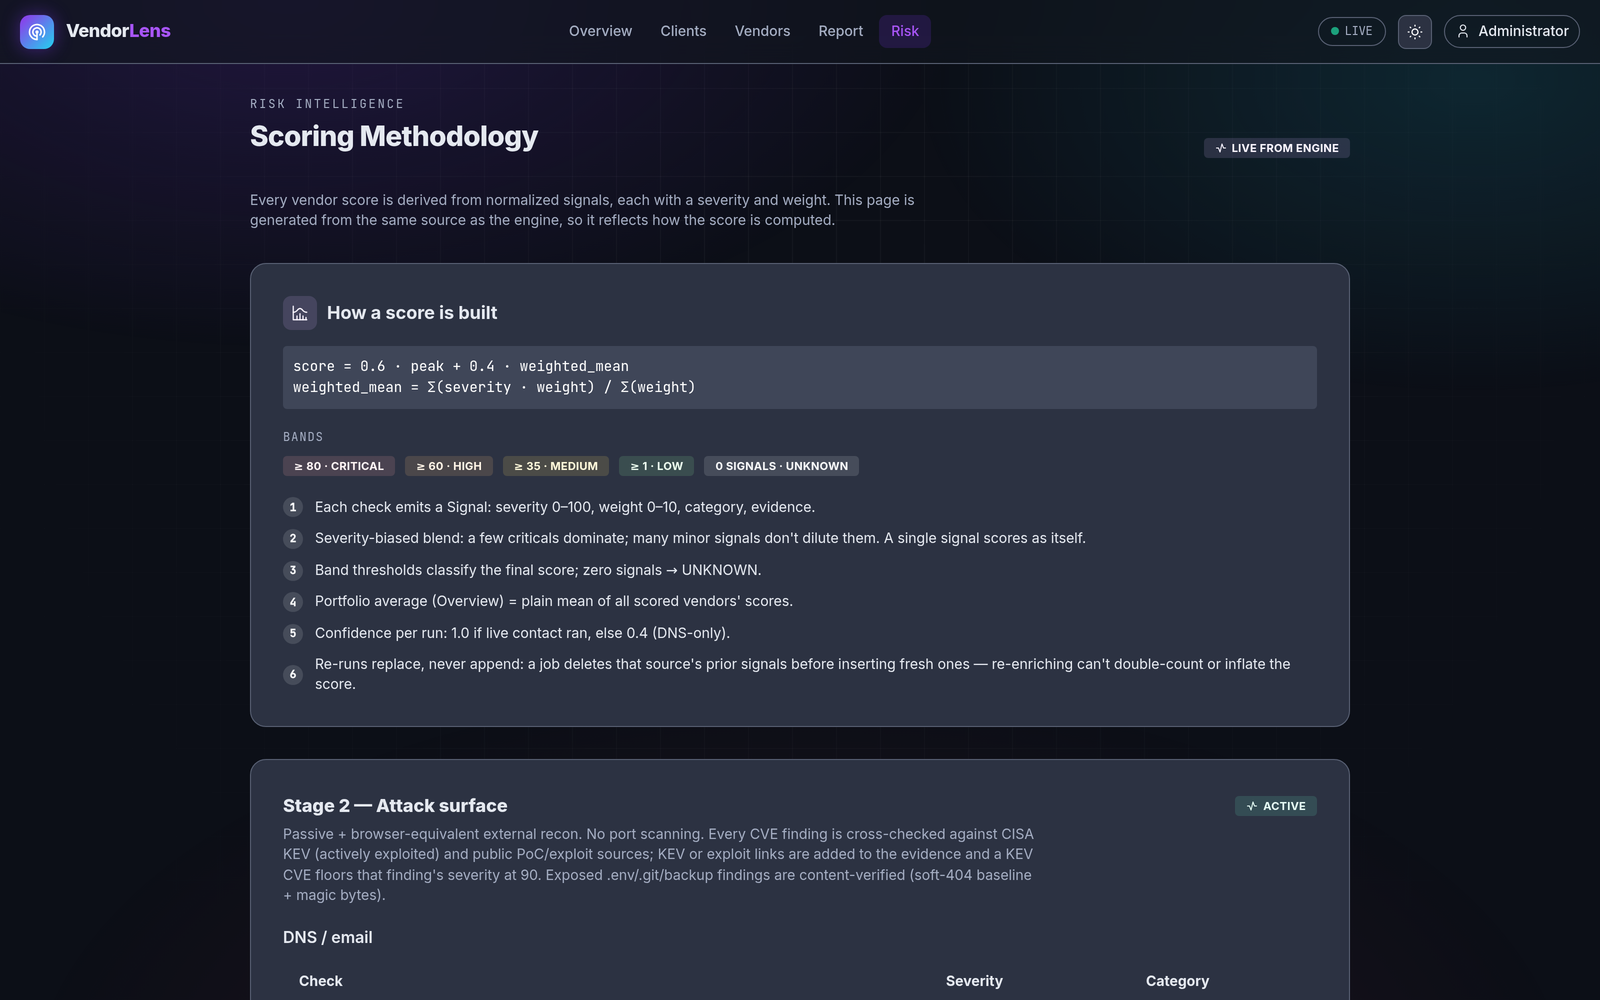
Do sinal ao score
Um sinal traz severidade, peso, categoria e evidência. O score do fornecedor combina o pico de severidade com a média ponderada dos sinais.
+ 0,4 × média ponderada
Poucos sinais críticos dominam o score. Muitos sinais menores não diluem o resultado.
Cada score abre nos sinais que o formaram, com categoria, severidade e evidência completa.
Arquivos sensíveis são validados pelo conteúdo, além do código de resposta HTTP. Menção em vazamento só vira breach com credencial confirmada.
Cada execução registra o nível de confiança do que foi coletado, e vazamentos antigos são descartados.
O que encontramos
Exemplos de achados reais, com a severidade e a categoria que entram no score.
Cenário de abuso
Cada tipo de achado carrega um cenário no relatório. O risco é descrito em linguagem de negócio, o caminho de ataque é mapeado em MITRE ATT&CK e a resposta vem junto.
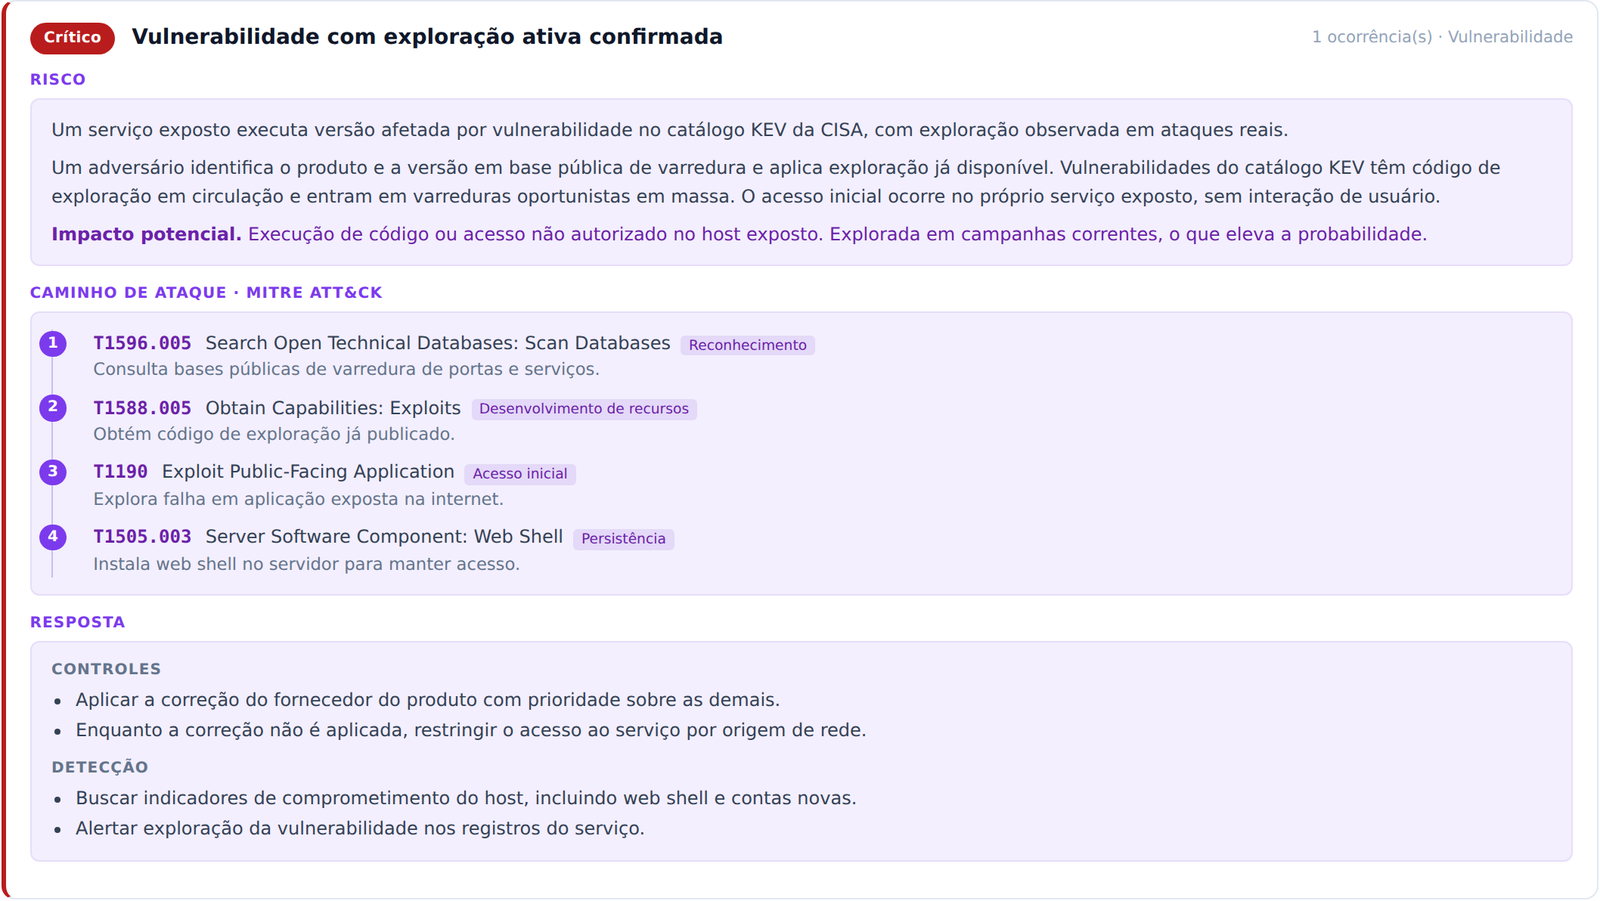
O que a exposição permite e qual o impacto potencial, sem jargão de ferramenta.
As técnicas que um adversário encadearia, cada uma com o identificador MITRE e a tática correspondente.
O que corrigir primeiro e quais indicadores monitorar enquanto a correção não sai.
Bitsight e VendorLens
As duas medidas respondem a perguntas diferentes sobre o mesmo fornecedor.
Rating de 250 a 900, quanto maior melhor. Mede maturidade e consistência ao longo do tempo. Puxamos os findings e o rating por API.
Score de 0 a 100, quanto maior pior. Identifica exposições exploráveis no momento da análise, com a evidência que as comprova.
Como contratar
O que você envia, como rodamos e o que você recebe.
A lista de fornecedores e domínios a avaliar. Nada é instalado e nada exige acesso aos sistemas do terceiro.
Enriquecimento externo sob demanda ou em ciclos recorrentes, com infraestrutura efêmera e custo controlado.
Um relatório por fornecedor com score, banda, achados com evidência e plano de remediação priorizado.